नीदरलैंड्स में डेटा संरक्षण का संचालन जनरल डेटा प्रोटेक्शन रेगुलेशन (जीडीपीआर) द्वारा किया जाता है, जो सीधे तौर पर लागू होता है, और डच जीडीपीआर कार्यान्वयन अधिनियम द्वारा भी किया जाता है, जो सदस्य देशों के लिए विनियमन द्वारा छोड़े गए विकल्पों को पूरा करता है। डच डेटा प्रोटेक्शन अथॉरिटी द्वारा इसकी निगरानी की जाती है।
सब कुछ दो सवालों पर निर्भर करता है। पहला, क्या इसका कोई वैध आधार है? अनुच्छेद 6 में छह आधार सूचीबद्ध हैं, और सहमति उनमें से केवल एक है। अधिकांश रोजगार और वाणिज्यिक प्रसंस्करण के लिए सही आधार अनुबंध का निष्पादन, कानूनी दायित्व का अनुपालन या वैध हित है, और जहां सहमति स्वेच्छा से नहीं दी जा सकती - जैसा कि आमतौर पर नियोक्ता और कर्मचारी के बीच होता है - वहां सहमति लेना प्रसंस्करण को गैरकानूनी बना देता है। दूसरा, क्या प्रसंस्करण अनुच्छेद 5 में उल्लिखित सिद्धांतों के अनुरूप है: वैधता, निष्पक्षता और पारदर्शिता, उद्देश्य सीमा, डेटा न्यूनीकरण, सटीकता, भंडारण सीमा, अखंडता और गोपनीयता, और जवाबदेही। विशेष श्रेणियों के डेटा, जिनमें स्वास्थ्य डेटा भी शामिल है, को केवल अनुच्छेद 9 और कार्यान्वयन अधिनियम में उल्लिखित अतिरिक्त आधारों पर ही संसाधित किया जा सकता है।
व्यक्तियों के पास लागू करने योग्य अधिकार हैं — डेटा तक पहुंच, सुधार, विलोपन, प्रतिबंध, डेटा पोर्टेबिलिटी और आपत्ति — जिनका सिद्धांत रूप में एक महीने के भीतर जवाब दिया जाना चाहिए। व्यक्तिगत डेटा उल्लंघन का शिकार होने वाले संगठन को 72 घंटों के भीतर डेटा संरक्षण प्राधिकरण को सूचित करना होगा, यदि उल्लंघन से व्यक्तियों को जोखिम होने की संभावना है, और यदि जोखिम अधिक है तो उन व्यक्तियों को भी सूचित करना होगा। जुर्माना बीस मिलियन यूरो या वैश्विक वार्षिक कारोबार का चार प्रतिशत, जो भी अधिक हो, तक हो सकता है।
यह लेख इन सभी दायित्वों की बारी-बारी से व्याख्या करता है और यह बताता है कि नीदरलैंड में स्थापित किसी संगठन को अपने प्रोसेसिंग रजिस्टर से लेकर प्रोसेसर के साथ अपने समझौतों तक क्या-क्या व्यवस्था करनी चाहिए।
सामान्य डेटा संरक्षण कानून क्या है और इसका उद्देश्य क्या है?
सामान्य डेटा संरक्षण कानून एक व्यापक कानूनी ढांचा है जिसे व्यक्तिगत जानकारी की सुरक्षा और संगठनों द्वारा व्यक्तिगत डेटा के संग्रह, प्रसंस्करण, भंडारण और प्रबंधन को विनियमित करने के लिए बनाया गया है। नीदरलैंड्स में, यह ढांचा मुख्य रूप से सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) द्वारा नियंत्रित होता है , जो विभिन्न क्षेत्रों में डेटा संरक्षण और गोपनीयता के लिए महत्वपूर्ण मानक स्थापित करता है।
डेटा सुरक्षा के मूल सिद्धांत
सामान्य डेटा संरक्षण कानून का मूल उद्देश्य व्यक्तियों को उनकी व्यक्तिगत जानकारी पर अधिक नियंत्रण प्रदान करना है, साथ ही ऐसे डेटा को संभालने वाली संस्थाओं पर सख्त दायित्व भी लागू करना है। ये सिद्धांत यह सुनिश्चित करते हैं कि व्यक्तिगत डेटा का प्रसंस्करण पारदर्शी, सुरक्षित और नैतिक रूप से किया जाए।
निम्नलिखित तालिका इस आलेख में चर्चा किए गए सामान्य डेटा संरक्षण कानून के आधारभूत प्रमुख सिद्धांतों का सारांश प्रस्तुत करती है, तथा प्रत्येक सिद्धांत के लिए संक्षिप्त परिभाषा प्रदान करती है।
| सिद्धांत | परिभाषा |
|---|---|
| वैधता | डेटा को वैध और निष्पक्ष तरीकों से एकत्रित और संसाधित किया जाना चाहिए |
| उद्देश्य सीमा | व्यक्तिगत जानकारी केवल विशिष्ट, स्पष्ट और उचित उद्देश्यों के लिए ही एकत्र की जा सकती है |
| डेटा न्यूनीकरण | केवल आवश्यक व्यक्तिगत डेटा ही एकत्रित और रखा जाना चाहिए |
| ट्रांसपेरेंसी | संगठनों को डेटा संग्रह के उद्देश्यों और उपयोग के बारे में स्पष्ट रूप से संवाद करना चाहिए |
| सुरक्षा | डेटा को उल्लंघन और दुरुपयोग से बचाने के लिए कड़े उपाय लागू किए जाने चाहिए |
| जवाबदेही | संगठन डेटा सुरक्षा दायित्वों का पालन करने के लिए जिम्मेदार हैं |
| डेटा विषयों के अधिकार | व्यक्तियों को अपने व्यक्तिगत डेटा तक पहुँचने, उसे सही करने और हटाने के अधिकार की गारंटी दी जाती है |
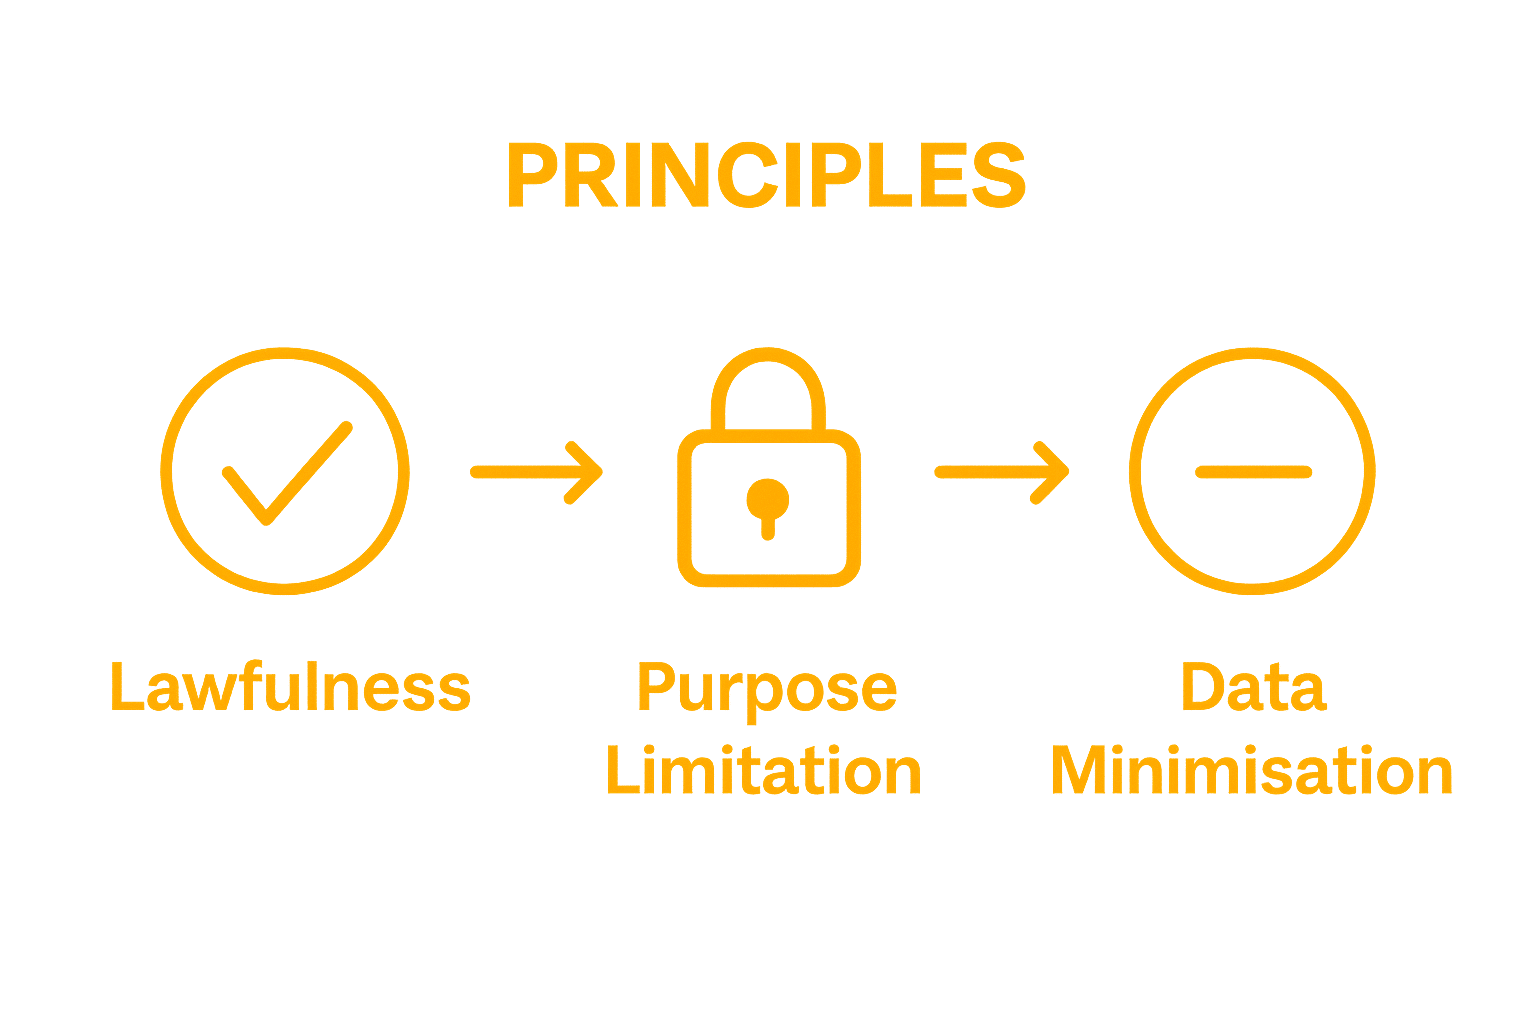
डेटा संरक्षण के प्रमुख सिद्धांतों में शामिल हैं:
- वैधताडेटा को वैध और निष्पक्ष माध्यम से एकत्रित और संसाधित किया जाना चाहिए
- उद्देश्य सीमाव्यक्तिगत जानकारी केवल विशिष्ट, स्पष्ट और उचित उद्देश्यों के लिए ही एकत्र की जा सकती है
- डेटा न्यूनीकरणकेवल आवश्यक व्यक्तिगत डेटा ही एकत्रित और रखा जाना चाहिए
दायरा और अनुप्रयोग
सामान्य डेटा सुरक्षा कानून व्यापक रूप से कई क्षेत्रों में लागू होता है, जिसमें व्यवसाय, सरकारी संस्थान, गैर-लाभकारी संगठन और व्यक्तिगत जानकारी का प्रबंधन करने वाली कोई भी संस्था शामिल है। यह व्यापक कवरेज व्यक्तियों के लिए व्यापक सुरक्षा सुनिश्चित करता है, चाहे उनका डेटा किसी भी संदर्भ में संसाधित किया जा रहा हो।
कानून निम्नलिखित के संबंध में संगठनों के लिए स्पष्ट दिशानिर्देश स्थापित करता है:
- डेटा संग्रह के लिए स्पष्ट सहमति प्राप्त करना
- डेटा उल्लंघनों को रोकने के लिए मजबूत सुरक्षा उपायों को लागू करना
- व्यक्तियों को अपनी व्यक्तिगत जानकारी तक पहुंचने, उसे सही करने और उसे हटाने का अधिकार प्रदान करना
एक मानकीकृत ढाँचा तैयार करके, सामान्य डेटा सुरक्षा कानून का उद्देश्य व्यक्तियों और संगठनों के बीच विश्वास का निर्माण करना, ज़िम्मेदार डेटा प्रबंधन प्रथाओं को बढ़ावा देना और साथ ही मौलिक गोपनीयता अधिकारों की रक्षा करना है। यह कानूनी दृष्टिकोण हमारे डिजिटल युग में व्यक्तिगत डेटा के बढ़ते महत्व को पहचानता है और तकनीकी नवाचार को व्यक्तिगत गोपनीयता सुरक्षा के साथ संतुलित करने का प्रयास करता है।
आपके लिए सामान्य डेटा संरक्षण कानून क्यों महत्वपूर्ण है?
तेजी से डिजिटल होती दुनिया में, जहाँ व्यक्तिगत जानकारी लगातार एकत्रित, संसाधित और साझा की जा रही है, सामान्य डेटा सुरक्षा कानून अत्यंत महत्वपूर्ण हो गए हैं। व्यक्तियों के लिए, इन कानूनी ढाँचों के महत्व को समझने का अर्थ है मौलिक अधिकारों की रक्षा करना, व्यक्तिगत गोपनीयता बनाए रखना और संवेदनशील जानकारी के संभावित दुरुपयोग को रोकना।
व्यक्तिगत गोपनीयता और नियंत्रण
आज के परस्पर जुड़े डिजिटल परिवेश में, आपका व्यक्तिगत डेटा एक मूल्यवान संपत्ति है जिसे संगठन आसानी से एकत्र कर सकते हैं और उससे लाभ कमा सकते हैं। डेटा सुरक्षा कानून आपको आवश्यक अधिकार प्रदान करता है , जिससे आपको अपनी व्यक्तिगत जानकारी के उपयोग, भंडारण और साझाकरण पर अधिक नियंत्रण मिलता है।
प्रमुख व्यक्तिगत सुरक्षा उपायों में शामिल हैं:
- यह जानने का अधिकार कि आपके बारे में कौन सा डेटा एकत्र किया जा रहा है
- आपकी व्यक्तिगत जानकारी को हटाने का अनुरोध करने की क्षमता
- अनधिकृत डेटा साझाकरण और प्रसंस्करण के विरुद्ध सुरक्षा
वित्तीय और सुरक्षा संबंधी निहितार्थ
डेटा सुरक्षा कानून केवल गोपनीयता से संबंधित नहीं हैं, बल्कि संभावित वित्तीय नुकसान और सुरक्षा जोखिमों को रोकने के लिए भी हैं। जो संगठन मज़बूत डेटा सुरक्षा उपायों को लागू करने में विफल रहते हैं, उन्हें भारी वित्तीय दंड का सामना करना पड़ सकता है, जो उन्हें डेटा प्रबंधन और सुरक्षा के उच्च मानकों को बनाए रखने के लिए प्रोत्साहित करता है।
अपर्याप्त डेटा संरक्षण के संभावित जोखिमों में शामिल हैं:
- चोरी की पहचान
- वित्तीय धोखाधड़ी
- अनधिकृत ट्रैकिंग और प्रोफाइलिंग
- लक्षित विपणन के लिए व्यक्तिगत जानकारी का संभावित दुरुपयोग
डिजिटल अधिकार और नैतिक विचार
तत्काल व्यक्तिगत सुरक्षा के अलावा, सामान्य डेटा सुरक्षा कानून डिजिटल युग में व्यक्तिगत अधिकारों के संरक्षण के लिए एक व्यापक प्रतिबद्धता का प्रतिनिधित्व करते हैं। ये नियम यह सुनिश्चित करते हैं कि तकनीकी प्रगति व्यक्तिगत गोपनीयता और स्वायत्तता की कीमत पर न आए। स्पष्ट दिशानिर्देश और जवाबदेही तंत्र स्थापित करके, डेटा सुरक्षा कानून एक अधिक पारदर्शी और विश्वसनीय डिजिटल वातावरण का निर्माण करते हैं जहाँ व्यक्ति अपनी व्यक्तिगत जानकारी पर नियंत्रण बनाए रखते हुए आत्मविश्वास से डिजिटल सेवाओं का उपयोग कर सकते हैं।
अंततः, सामान्य डेटा संरक्षण कानून को समझना और उसका मूल्यांकन करना, तेजी से जटिल होते डिजिटल परिदृश्य में गोपनीयता के आपके मौलिक अधिकार को मान्यता देने के बारे में है।
सामान्य डेटा संरक्षण कानून व्यक्तिगत डेटा की सुरक्षा कैसे करता है?
सामान्य डेटा संरक्षण कानून संरचित तंत्रों के माध्यम से व्यक्तिगत जानकारी की सुरक्षा के लिए एक व्यापक ढाँचा स्थापित करता है जो व्यक्तियों की डिजिटल पहचान की रक्षा करता है और अनधिकृत डेटा उपयोग को रोकता है। यह कानून मज़बूत सुरक्षात्मक रणनीतियाँ बनाता है जो डेटा सुरक्षा और व्यक्तिगत गोपनीयता के विविध आयामों को संबोधित करती हैं।
डेटा संग्रह और सहमति तंत्र
सूचित सहमति डेटा सुरक्षा का मूलभूत सिद्धांत है। संगठनों को व्यक्तिगत जानकारी एकत्र करने या संसाधित करने से पहले स्पष्ट और सटीक अनुमति प्राप्त करना कानूनी रूप से अनिवार्य है। इसका अर्थ है कि व्यक्तियों को इस बात की पूरी जानकारी होनी चाहिए कि कौन सा डेटा एकत्र किया जा रहा है, इसे क्यों एकत्र किया जा रहा है और इसका उपयोग कैसे किया जाएगा।
मुख्य सहमति आवश्यकताओं में शामिल हैं:
- डेटा संग्रह उद्देश्यों के बारे में स्पष्ट और पारदर्शी संचार
- व्यक्तियों को किसी भी समय सहमति वापस लेने का विकल्प प्रदान करना
- यह सुनिश्चित करना कि सहमति बिना किसी दबाव या छिपी हुई शर्तों के स्वतंत्र रूप से दी जाए
सुरक्षा और प्रसंस्करण सुरक्षा उपाय
डेटा सुरक्षा कानून व्यक्तिगत जानकारी को संभालने वाले संगठनों के लिए कड़े सुरक्षा प्रोटोकॉल अनिवार्य करता है। अनधिकृत पहुंच, डेटा उल्लंघन और संवेदनशील जानकारी के संभावित दुरुपयोग को रोकने के लिए तकनीकी और संगठनात्मक उपाय लागू किए जाने चाहिए।
महत्वपूर्ण सुरक्षा उपायों में शामिल हैं:
- भंडारण और संचरण के दौरान व्यक्तिगत डेटा का एन्क्रिप्शन
- नियमित सुरक्षा ऑडिट और भेद्यता आकलन
- अधिकृत कर्मियों तक डेटा के पहुँच को सीमित करने वाले सख्त पहुँच नियंत्रण
डेटा विषयों के अधिकार
यह कानूनी ढाँचा व्यक्तियों को उनके व्यक्तिगत डेटा के संबंध में व्यापक अधिकार प्रदान करता है। ये अधिकार सुनिश्चित करते हैं कि लोग अपनी डिजिटल पहचान पर महत्वपूर्ण नियंत्रण बनाए रखें और अपनी गोपनीयता की रक्षा के लिए सक्रिय कदम उठा सकें।
व्यक्तियों को विशिष्ट सुरक्षा की गारंटी दी जाती है, जिनमें शामिल हैं:
- संगठनों द्वारा रखे गए व्यक्तिगत डेटा तक पहुँच का अधिकार
- गलत जानकारी में सुधार का अनुरोध करने का अधिकार
- कुछ परिस्थितियों में व्यक्तिगत डेटा को हटाने की मांग करने का अधिकार
इन व्यापक सुरक्षात्मक तंत्रों की स्थापना करके, सामान्य डेटा संरक्षण कानून एक मजबूत पारिस्थितिकी तंत्र बनाता है जो व्यक्तिगत गोपनीयता को प्राथमिकता देता है, पारदर्शिता को बढ़ावा देता है, और जिम्मेदार डेटा प्रबंधन के लिए संगठनों को जवाबदेह बनाता है।
सामान्य डेटा संरक्षण कानून के प्रमुख सिद्धांत और अवधारणाएँ
सामान्य डेटा संरक्षण कानून व्यक्तिगत जानकारी के ज़िम्मेदार और नैतिक प्रबंधन को सुनिश्चित करने के लिए मूलभूत सिद्धांतों का एक व्यापक समूह स्थापित करता है। ये सिद्धांत डेटा प्रबंधन के लिए एक संरचित दृष्टिकोण तैयार करते हैं जो व्यक्तिगत अधिकारों और संगठनात्मक जवाबदेही को प्राथमिकता देता है।
मूलभूत कानूनी सिद्धांत
डेटा सुरक्षा नियमों की आधारशिला वैधता, निष्पक्षता और पारदर्शिता है। इन सिद्धांतों के अनुसार संगठनों को व्यक्तिगत डेटा को वैध तरीकों से संसाधित करना चाहिए और डेटा के उपयोग के बारे में स्पष्ट और ईमानदार संचार करना चाहिए। डेटा न्यूनीकरण एक और महत्वपूर्ण अवधारणा है, जिसके तहत संगठनों को केवल वही आवश्यक जानकारी एकत्र करनी चाहिए जो उनके निर्धारित उद्देश्य से सीधे संबंधित हो।
प्रमुख आधारभूत सिद्धांतों में शामिल हैं:
- केवल वैध और स्पष्ट रूप से परिभाषित उद्देश्यों के लिए डेटा का प्रसंस्करण
- यह सुनिश्चित करना कि डेटा संग्रह पारदर्शी हो और व्यक्तियों द्वारा समझा जा सके
- डेटा संग्रहण को केवल अत्यंत आवश्यक तक सीमित रखना
डेटा विषय के अधिकार और सुरक्षा
कानूनी ढाँचा व्यक्तियों के लिए व्यापक अधिकार स्थापित करता है, उन्हें निष्क्रिय व्यक्ति से अपनी व्यक्तिगत जानकारी के सक्रिय प्रबंधक में परिवर्तित करता है। ये अधिकार लोगों को विभिन्न संदर्भों में अपनी डिजिटल पहचान को समझने, नियंत्रित करने और उसकी सुरक्षा करने का अधिकार देते हैं।
महत्वपूर्ण व्यक्तिगत सुरक्षा में शामिल हैं:
- संगठनों द्वारा रखे गए व्यक्तिगत डेटा तक पहुँच का अधिकार
- गलत जानकारी में तत्काल सुधार का अनुरोध करने का अधिकार
- व्यक्तिगत डेटा को पूरी तरह से हटाने की मांग करने का अधिकार
संगठनात्मक जवाबदेही और अनुपालन
सामान्य डेटा संरक्षण कानून, संगठनों पर डेटा सुरक्षा के लिए मज़बूत तंत्र लागू करने की महत्वपूर्ण ज़िम्मेदारी डालता है। इसमें व्यापक आंतरिक नीतियाँ विकसित करना, नियमित सुरक्षा आकलन करना और डेटा प्रोसेसिंग गतिविधियों का विस्तृत दस्तावेज़ीकरण बनाए रखना शामिल है।
संगठनों को यह प्रदर्शित करना होगा:
- स्पष्ट डेटा सुरक्षा नीतियां और प्रक्रियाएं
- डेटा सुरक्षा जोखिमों की पहचान करने और उन्हें कम करने के लिए व्यवस्थित दृष्टिकोण
- डेटा प्रबंधन प्रथाओं में निरंतर सुधार के लिए प्रतिबद्धता
इन सिद्धांतों को स्थापित करके, सामान्य डेटा संरक्षण कानून एक संतुलित पारिस्थितिकी तंत्र बनाता है जो व्यक्तिगत गोपनीयता का सम्मान करता है और साथ ही संगठनों को जिम्मेदार डेटा प्रबंधन के लिए स्पष्ट दिशानिर्देश प्रदान करता है।
सामान्य डेटा संरक्षण कानून के वास्तविक दुनिया में अनुप्रयोग
सामान्य डेटा संरक्षण कानून सैद्धांतिक गोपनीयता सिद्धांतों को विभिन्न क्षेत्रों में व्यावहारिक परिदृश्यों में अनुवादित करता है, और जटिल डिजिटल परिवेशों में व्यक्तिगत अधिकारों की रक्षा और डेटा प्रबंधन को विनियमित करने में इसकी महत्वपूर्ण भूमिका को प्रदर्शित करता है। ये अनुप्रयोग इस बात के ठोस उदाहरण प्रस्तुत करते हैं कि कैसे कानूनी ढाँचे रोज़मर्रा के संदर्भों में व्यक्तिगत जानकारी की सुरक्षा करते हैं।
स्वास्थ्य सेवा और व्यक्तिगत जानकारी
चिकित्सा संस्थान और स्वास्थ्य सेवा प्रदाता एक महत्वपूर्ण क्षेत्र हैं जहां डेटा सुरक्षा कानून महत्वपूर्ण भूमिका निभाता है। रोगी के रिकॉर्ड में अत्यंत संवेदनशील व्यक्तिगत जानकारी होती है जिसके लिए सख्त सुरक्षा और नियंत्रित पहुंच आवश्यक है। अस्पतालों और चिकित्सा केंद्रों को यह सुनिश्चित करने के लिए मजबूत तंत्र लागू करने चाहिए कि रोगी का डेटा गोपनीय रहे और इसे केवल स्पष्ट सहमति से या वैध चिकित्सा उद्देश्यों के लिए ही साझा किया जाए।
प्रमुख स्वास्थ्य देखभाल डेटा सुरक्षा आवश्यकताओं में शामिल हैं:
- इलेक्ट्रॉनिक मेडिकल रिकॉर्ड सुरक्षित करना
- रोगी की जानकारी तक पहुँच को प्रतिबंधित करना
- डेटा प्रोसेसिंग के लिए स्पष्ट सहमति प्राप्त करना
रोजगार और व्यावसायिक संदर्भ
कार्यस्थल का वातावरण डेटा सुरक्षा सिद्धांतों को लागू करने के लिए एक और महत्वपूर्ण क्षेत्र है। नियोक्ताओं को कर्मचारियों की व्यक्तिगत जानकारी का सावधानीपूर्वक प्रबंधन करना चाहिए, संगठनात्मक आवश्यकताओं और व्यक्तिगत गोपनीयता अधिकारों के बीच संतुलन बनाए रखना चाहिए। इसमें भर्ती डेटा, प्रदर्शन रिकॉर्ड और व्यक्तिगत संपर्क जानकारी को सख्त गोपनीयता और पारदर्शिता के साथ संभालना शामिल है।
व्यावसायिक डेटा संरक्षण प्रथाओं में शामिल हैं:
- भर्ती के दौरान कर्मचारी की व्यक्तिगत जानकारी की सुरक्षा
- कार्मिक रिकॉर्ड और प्रदर्शन मूल्यांकन सुरक्षित करना
- पारदर्शी डेटा संग्रह नीतियों को लागू करना
डिजिटल सेवाएं और ऑनलाइन प्लेटफॉर्म
इंटरनेट आधारित सेवाओं और डिजिटल प्लेटफॉर्म को डेटा सुरक्षा से जुड़ी सबसे जटिल चुनौतियों का सामना करना पड़ता है। ऑनलाइन व्यवसायों को उपयोगकर्ता डेटा एकत्र करने, संग्रहीत करने और संसाधित करने के लिए जटिल आवश्यकताओं का पालन करना पड़ता है । इसमें उपयोगकर्ता पंजीकरण का प्रबंधन, उपयोगकर्ता की परस्पर क्रियाओं पर नज़र रखना और संभावित उल्लंघनों या अनधिकृत पहुंच से व्यक्तिगत जानकारी की सुरक्षा करना शामिल है।
डिजिटल प्लेटफॉर्म को महत्वपूर्ण डेटा सुरक्षा संबंधी विचारों पर ध्यान देना चाहिए जैसे:
- पारदर्शी उपयोगकर्ता सहमति तंत्र को लागू करना
- स्पष्ट गोपनीयता नीति दस्तावेज़ उपलब्ध कराना
- व्यक्तिगत डेटा साझाकरण पर उपयोगकर्ता नियंत्रण सक्षम करना
इन वास्तविक-विश्व अनुप्रयोगों के माध्यम से, सामान्य डेटा संरक्षण कानून एक संतुलित पारिस्थितिकी तंत्र बनाने में अपनी आवश्यक भूमिका को प्रदर्शित करता है जो जिम्मेदार तकनीकी नवाचार को सक्षम करते हुए व्यक्तिगत गोपनीयता का सम्मान करता है।
यह तालिका वास्तविक दुनिया के उन क्षेत्रों को रेखांकित करती है जहां सामान्य डेटा संरक्षण कानून लागू होता है, साथ ही लेख में चर्चा किए गए प्रत्येक क्षेत्र के लिए प्रासंगिक विशिष्ट डेटा संरक्षण प्रथाओं को भी दर्शाती है।
| सेक्टर | डेटा सुरक्षा फोकस | प्रमुख प्रथाएँ |
|---|---|---|
| हेल्थकेयर | संवेदनशील रोगी जानकारी की सुरक्षा | रिकॉर्ड सुरक्षित करना, प्रतिबंधित पहुंच, साझा करने की सहमति |
| रोज़गार | कर्मचारी डेटा गोपनीयता | भर्ती डेटा की सुरक्षा, सुरक्षित रिकॉर्ड |
| डिजिटल सेवाएँ और प्लेटफ़ॉर्म | उपयोगकर्ता डेटा गोपनीयता और सूचना साझाकरण पर नियंत्रण | सहमति तंत्र, गोपनीयता नीतियां, उपयोगकर्ता नियंत्रण |
व्यक्तिगत कानूनी सहायता के साथ अपने डेटा की सुरक्षा पर नियंत्रण रखें।
क्या आपको इस बात को लेकर अनिश्चितता महसूस हो रही है कि आपका संगठन नीदरलैंड्स में व्यक्तिगत डेटा को कैसे एकत्र करता है, संसाधित करता है या सुरक्षित रखता है? सामान्य डेटा संरक्षण कानून के तहत जिम्मेदारियों का प्रबंधन तनावपूर्ण हो सकता है। इस लेख में सहमति , पारदर्शिता और संवेदनशील जानकारी की सुरक्षा के आपके दायित्व के महत्व पर प्रकाश डाला गया है। कई व्यक्तियों और कंपनियों को ये आवश्यकताएँ जटिल लग सकती हैं, खासकर जब उन्हें तकनीकी भाषा या एक गलती के परिणामों, जैसे जुर्माना या विश्वास की हानि का सामना करना पड़ता है।
- Law & Moreडेटा सुरक्षा संबंधी चुनौतियों का सामना करने के लिए आपको अकेले प्रयास करने की आवश्यकता नहीं है। हमारी अनुभवी टीम डच और यूरोपीय गोपनीयता कानूनों की हर बारीकी को समझती है और आपके व्यावसायिक और व्यक्तिगत हितों की रक्षा के लिए स्पष्ट, अनुकूलित कानूनी समाधान प्रदान करती है। निश्चिंत रहें और कानूनी मानकों का आत्मविश्वास से पालन करें। हमें अपनी स्थिति के बारे में बताएं। हम आपको एक कार्यदिवस के भीतर आपके विकल्पों से अवगत करा देंगे। अनुपालन और गोपनीयता सुरक्षा की दिशा में अगला कदम अभी उठाएं।
ज़्यादातर पूछे जाने वाले सवाल
सामान्य डेटा संरक्षण कानून क्या है?
सामान्य डेटा संरक्षण कानून एक कानूनी ढांचा है जिसे व्यक्तिगत जानकारी की सुरक्षा करने और संगठनों द्वारा व्यक्तिगत डेटा एकत्र करने, संसाधित करने, संग्रहीत करने और प्रबंधित करने के तरीके को विनियमित करने के लिए डिज़ाइन किया गया है, जो मुख्य रूप से सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) द्वारा शासित है।
सामान्य डेटा संरक्षण कानून क्यों महत्वपूर्ण है?
यह कानून महत्वपूर्ण है क्योंकि यह व्यक्तियों को उनके व्यक्तिगत डेटा पर अधिकार प्रदान करता है, उनकी गोपनीयता की रक्षा करता है, तथा संवेदनशील जानकारी के संभावित दुरुपयोग को रोकता है, साथ ही संगठनों को उनके डेटा प्रबंधन प्रथाओं के लिए जवाबदेह बनाता है।
सामान्य डेटा संरक्षण कानून के तहत व्यक्तियों को क्या अधिकार प्राप्त हैं?
व्यक्तियों को अपने व्यक्तिगत डेटा तक पहुंच, गलत जानकारी में सुधार का अनुरोध करने की क्षमता, तथा कुछ परिस्थितियों में अपने व्यक्तिगत डेटा को हटाने की मांग करने का अधिकार जैसे अधिकार प्राप्त हैं।
संगठन सामान्य डेटा संरक्षण कानून का अनुपालन कैसे सुनिश्चित करते हैं?
संगठन मजबूत डेटा सुरक्षा नीतियों को लागू करके, डेटा प्रसंस्करण गतिविधियों का दस्तावेजीकरण बनाए रखकर, नियमित सुरक्षा आकलन करके और व्यक्तिगत जानकारी एकत्र करने से पहले स्पष्ट सहमति प्राप्त करके अनुपालन सुनिश्चित करते हैं।
कैसे Law & More हम इस मामले में आपकी मदद कर सकते हैं, इसके बारे में हमारी वेबसाइट पर विस्तार से बताया गया है। आईटी वकील इस पृष्ठ पर ज़ूम कई वीडियो ट्यूटोरियल और अन्य साहायक साधन प्रदान करता है।